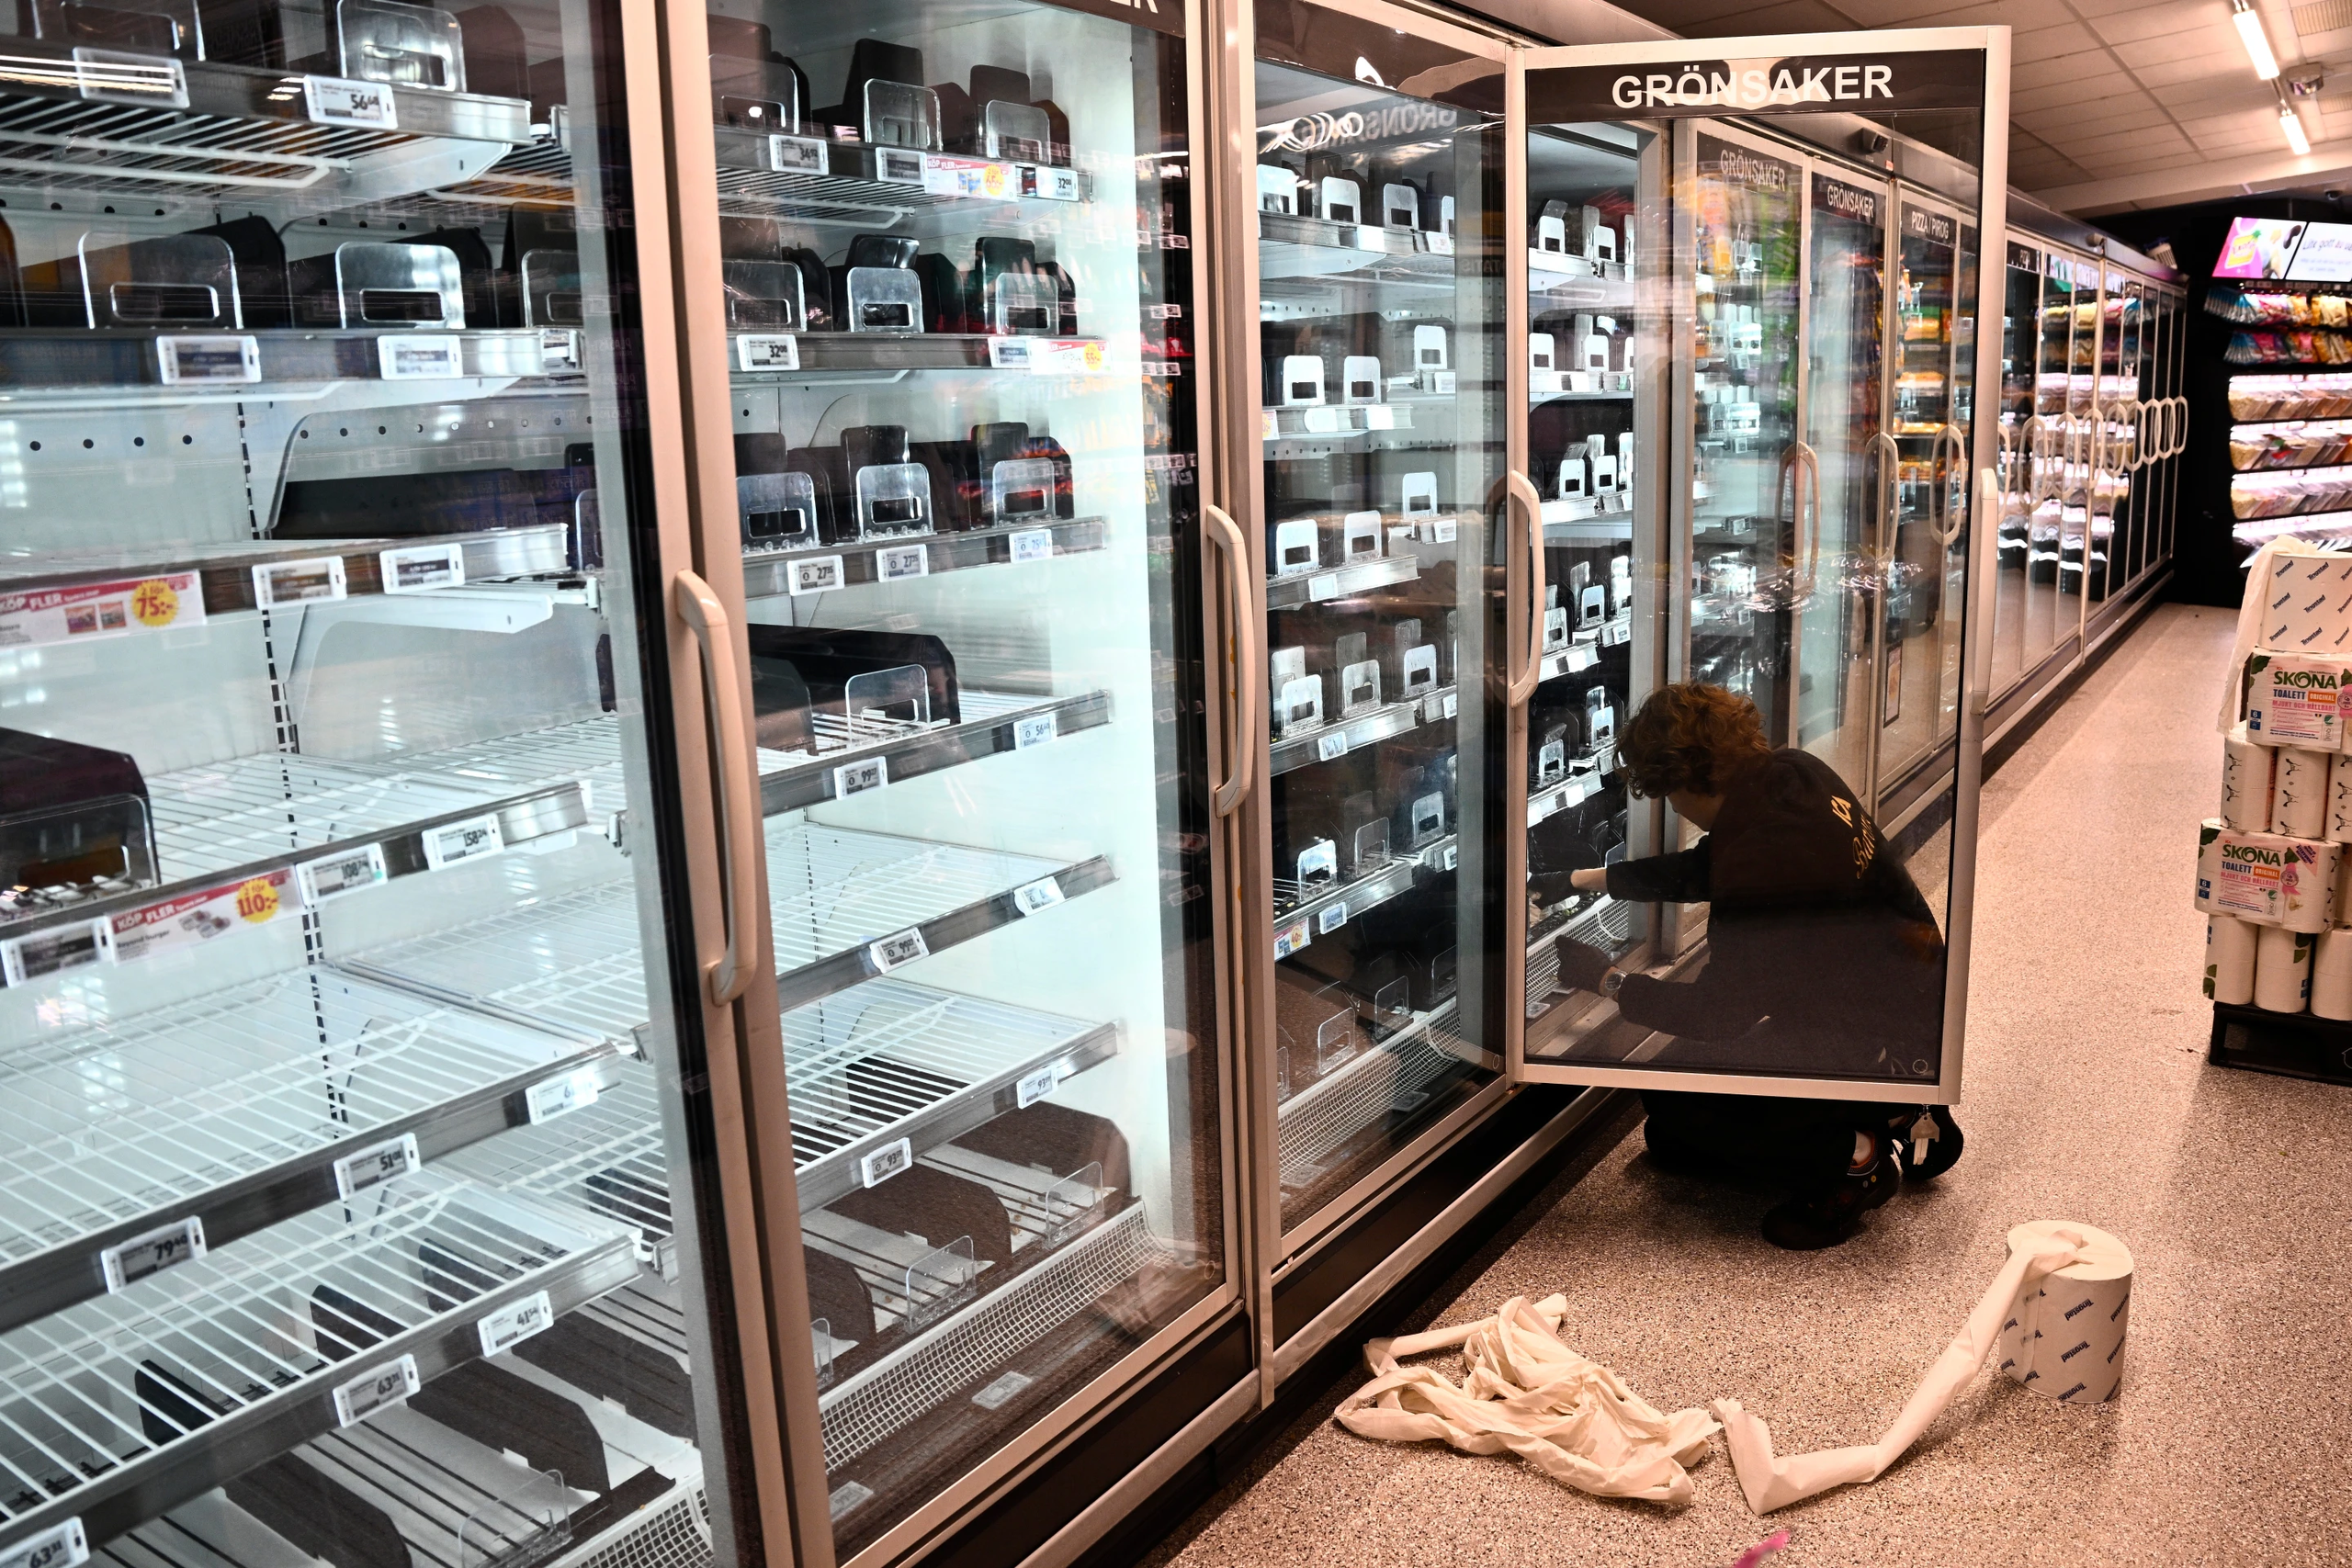
Các tủ đông bị ngắt điện tại siêu thị ICA Baronen ở Stockholm, Thụy Điển ngày 2-11 - Ảnh: AP
Theo truyền thông châu Âu, từ đêm 1-11 đến sáng 2-11, hàng loạt siêu thị tại Bỉ, Thụy Điển và Ireland ghi nhận tình trạng tủ lạnh, tủ đông tăng nhiệt độ bất thường, khiến thực phẩm hư hỏng và làm dấy lên nghi vấn bị tấn công mạng.
Tại Bỉ, nhiệt độ một số tủ lạnh bị đẩy lên tới 70 độ C, khiến lượng thực phẩm trị giá khoảng 100.000 euro phải tiêu hủy. Khoảng 40 siêu thị thuộc chuỗi Delhaize, 15 cửa hàng Carrefour và 5 cửa hàng Spar tại nước này được cho là đã bị ảnh hưởng.
Đây không phải lần đầu tiên hệ thống làm lạnh tại các siêu thị châu Âu trở thành mục tiêu của tin tặc. Hồi giữa tháng 10, hàng trăm siêu thị thuộc các chuỗi Intermarché, Coopérative U, Carrefour, Leclerc và Monoprix tại Pháp cũng ghi nhận tình trạng tương tự.
Theo báo Guardian, khoảng 700 cửa hàng ở Pháp đã bị ảnh hưởng. Tại một siêu thị ở ngoại ô Paris, nhiệt độ tủ đông bị đẩy lên tới 62 độ C, buộc cửa hàng phải tiêu hủy toàn bộ thực phẩm.
Vì sao tủ lạnh, tủ đông trở thành mục tiêu?
Theo giới chuyên gia, khác với tủ lạnh gia đình, hệ thống làm lạnh tại các siêu thị thường được kết nối Internet để nhân viên kỹ thuật có thể theo dõi nhiệt độ, điều chỉnh chế độ hoạt động và bảo trì thiết bị từ xa.
Hãng Danfoss, một trong những nhà cung cấp thiết bị điều khiển làm lạnh lớn tại châu Âu, cho biết công nghệ này giúp giảm 15-30% số lần kỹ thuật viên phải trực tiếp đến siêu thị kiểm tra.
Tuy nhiên việc kết nối Internet cũng tạo ra những lỗ hổng bảo mật, cho phép tin tặc tìm cách xâm nhập và thao túng hệ thống từ xa.
Theo nghiên cứu của Công ty an ninh mạng Forescout, gần 13.000 dịch vụ quản lý hệ thống làm lạnh tại 99 quốc gia và vùng lãnh thổ có thể được truy cập qua Internet.
Đáng chú ý, khoảng 80% dịch vụ thuộc nhóm thiết bị Danfoss được khảo sát vẫn sử dụng phần mềm cũ, chưa được cập nhật các bản vá bảo mật đã có.
Do đó theo Forescout, một khi chiếm được quyền điều khiển, tin tặc có thể lợi dụng chức năng sẵn có để tăng nhiệt độ, kéo dài chu kỳ rã đông hoặc vô hiệu hóa cảnh báo mà không cần sử dụng mã độc phức tạp.
Đồng quan điểm, chuyên gia an ninh mạng Marta Rybczyńska cho biết nhiều hệ thống còn sử dụng mật khẩu mặc định hoặc phần mềm lỗi thời, khiến việc xâm nhập trở nên dễ dàng hơn.
Phá hoại hay phô diễn năng lực?
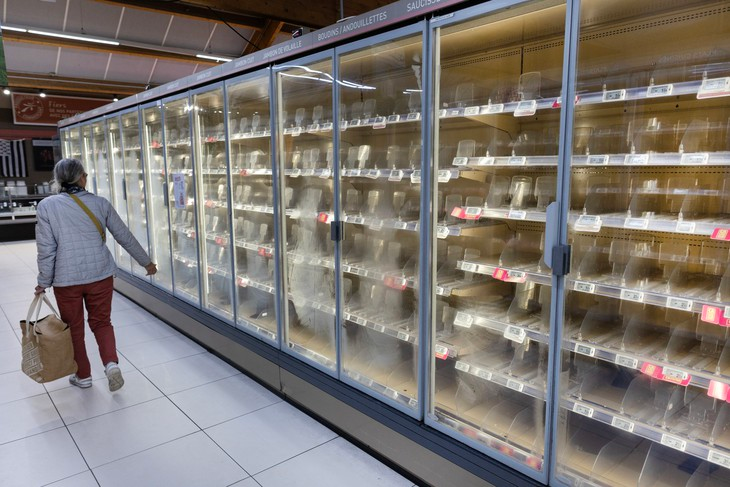
Tủ đông tại một cửa hàng Intermarché ở Névez trống trơn ngày 12-10, sau khi toàn bộ thực phẩm đông lạnh phải bị loại bỏ bởi hậu quả vụ tấn công mạng - Ảnh: AFP
Ngoài việc tin tặc xâm nhập bằng cách nào, động cơ đằng sau làn sóng tấn công này cũng khiến người dân và giới chuyên gia đặt nhiều câu hỏi.
Thông thường, các cuộc tấn công mạng nhằm vào doanh nghiệp chủ yếu để đánh cắp dữ liệu hoặc mã hóa hệ thống nhằm đòi tiền chuộc.
Tuy nhiên những vụ tấn công hệ thống làm lạnh tại châu Âu lại có điểm khác biệt, vì chưa có cá nhân hay tổ chức nào đứng ra nhận trách nhiệm, cũng chưa ghi nhận yêu cầu tiền chuộc hay các điều kiện khác.
Ông Gérôme Billois, chuyên gia thuộc Công ty an ninh mạng Wavestone, đưa ra hai giả thuyết: các nhóm tin tặc muốn phô diễn khả năng xâm nhập hệ thống, hoặc đây là hành động phá hoại có chủ đích nhằm gây bất ổn dư luận.
Dù vậy đây mới chỉ là giả thuyết. Đến nay thủ phạm và động cơ thực sự vẫn chưa được xác định, cũng chưa có bằng chứng cho thấy các vụ tấn công có chung một nhóm đứng sau.
Đáng lo ngại, rủi ro này không chỉ giới hạn ở các siêu thị, vì hệ thống làm lạnh kết nối Internet còn được sử dụng tại các nhà máy chế biến thực phẩm, trang trại và cả các bệnh viện.
Trước nguy cơ trên, Forescout khuyến nghị các doanh nghiệp hạn chế để hệ thống quản lý làm lạnh kết nối trực tiếp với Internet công cộng.
Ngoài ra, các đơn vị vận hành cũng cần thường xuyên cập nhật phần mềm, thay thế thiết bị không còn được hỗ trợ bảo mật, sử dụng tài khoản riêng cho kỹ thuật viên và triển khai xác thực nhiều lớp.