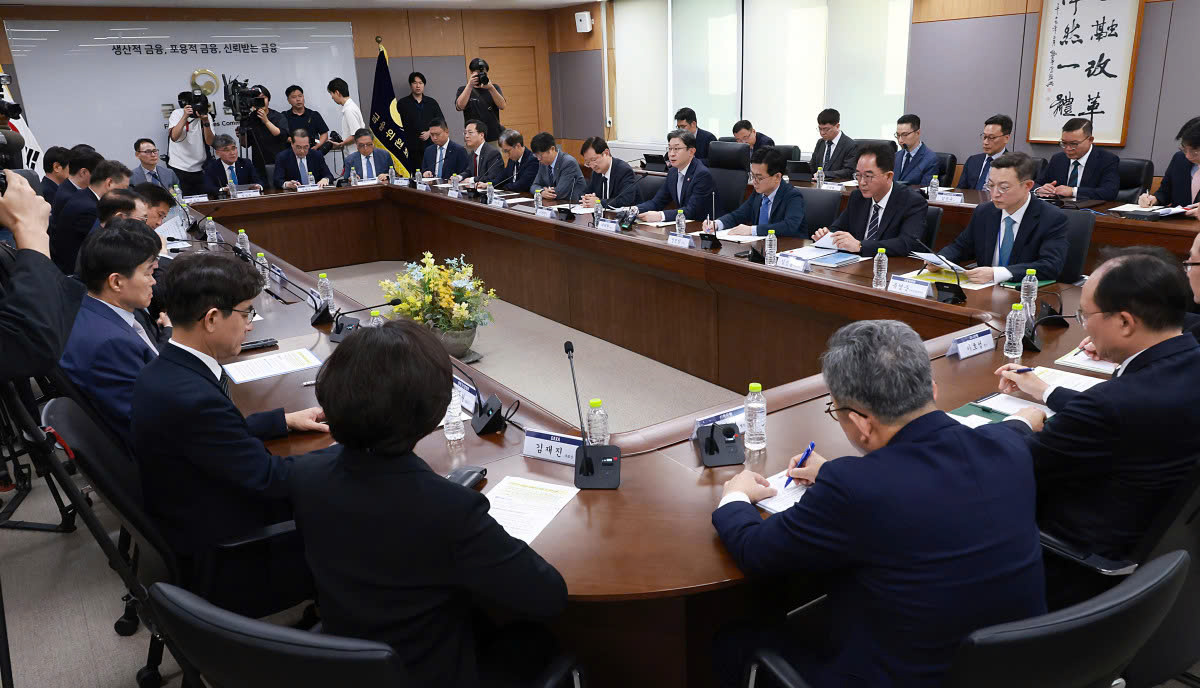
Chủ tịch Ủy ban Dịch vụ Tài chính Lee Eog Weon tổ chức cuộc họp "Kiểm tra khẩn cấp toàn bộ lĩnh vực tài chính" chiều 4-10 - Ảnh: eToday.co.kr
Chiều chủ nhật 4-10, dù là cuối tuần, cơ quan quản lý tài chính Hàn Quốc vẫn triệu tập lãnh đạo toàn bộ các khối ngân hàng, chứng khoán, bảo hiểm, tài sản số và fintech sau hàng loạt vụ xâm nhập làm lộ dữ liệu của hàng chục nghìn người. Nhà chức trách cảnh báo sẽ xử lý nghiêm nếu xảy ra sự cố tương tự.
Cuộc họp diễn ra lúc 14h tại Tổ hợp Chính phủ Seoul, do Chủ tịch Ủy ban Dịch vụ Tài chính (FSC) Lee Eog Weon chủ trì, với sự tham dự của Thống đốc Cơ quan Giám sát Tài chính (FSS) Lee Chan Jin, Viện trưởng Viện Bảo mật tài chính Park Sang Won, chủ tịch các hiệp hội ngành và 7 CEO. Cuộc họp vốn dự kiến ngày 7-10 nhưng được đẩy lên sớm sau khi sự cố lan sang khối phi ngân hàng.
Ông Lee Eog Weon cảnh báo nếu lơ là kiểm tra, ứng phó để xảy ra sự cố tương tự sẽ bị truy cứu trách nhiệm nghiêm khắc. Ông nhấn mạnh bảo mật là khoản đầu tư cơ bản để giữ niềm tin của tổ chức tài chính.
Người đứng đầu FSC cũng không loại trừ khả năng các vụ tấn công có sử dụng trí tuệ nhân tạo (AI), yêu cầu toàn ngành duy trì cảnh giác ở mức cao nhất và rà soát lại toàn bộ hệ thống bảo mật thông tin.
Chặn truy cập từ bên ngoài, trừ khi thiết yếu
Theo yêu cầu tại cuộc họp, các tổ chức tài chính phải rà soát toàn bộ tài sản và dịch vụ công nghệ thông tin lộ ra bên ngoài, về nguyên tắc chặn truy cập từ bên ngoài trừ trường hợp cần thiết cho dịch vụ khách hàng. Quyền truy cập và lượng thông tin được tra cứu phải giới hạn ở mức tối thiểu.
Các cơ quan sẽ chia sẻ địa chỉ IP, phương thức xâm nhập và nhật ký tấn công cho toàn ngành. Những đơn vị xảy ra sự cố phải xác định phạm vi dữ liệu bị lộ, nguy cơ thiệt hại và có biện pháp ngăn lừa đảo thứ cấp. Ngành tài chính cũng sẽ tham gia kiểm thử bảo mật AI của chính phủ và áp dụng mô hình "zero-trust".
Shinhan Bank là trường hợp lớn nhất trong nhóm ngân hàng, với khoảng 25.000 khách hàng bị lộ tên, số điện thoại, thu nhập năm và hạn mức vay, trong đó có 66 số đăng ký cư trú. KB Kookmin Bank ghi nhận 119 khách hàng, Hana Bank 89 khách hàng, BNK có 11 nhân sự thuê ngoài bị lộ thông tin. Woori Bank và NH NongHyup Bank bị nhắm tới nhưng chưa ghi nhận rò rỉ.
Các vụ tấn công không nhằm vào hệ thống giao dịch lõi mà chủ yếu nhằm vào hệ thống phụ trợ. Tại Shinhan, truy cập bất thường bắt đầu từ 18h04 ngày 28-9, đến 9h30 ngày 29-9 ngân hàng mới phát hiện và 0h15 ngày 30-9 mới chặn hoàn toàn.
Sự cố sau đó lan sang khối phi ngân hàng. Yegaram Savings Bank ước tính khoảng 40.000 khách hàng bị lộ tên, ngày sinh và thông tin liên hệ. Hyundai Capital phát hiện IP nước ngoài tấn công trang tra cứu dành cho môi giới vay mua nhà, làm lộ thông tin 146 môi giới, gồm cả số đăng ký cư trú. Welcome Savings Bank cũng phát hiện lộ thông tin khách hàng pháp nhân và đang điều tra quy mô.
Ở khối tài chính tương hỗ, Liên đoàn Saemaul Geumgo và mảng tài chính tương hỗ của NongHyup bị dò quét nhưng đã chặn được. Liên đoàn cho biết ghi nhận nỗ lực truy cập từ chính địa chỉ IP được sử dụng trong vụ Shinhan.
Có dấu vết AI nhưng chưa thể kết luận
Chuỗi tấn công mạng làm lộ dữ liệu hàng chục nghìn người ở Hàn Quốc - Ảnh minh họa eToday.co.kr
Yonhap đưa tin một máy chủ nghi được sử dụng trong vụ Shinhan có dòng tiêu đề của ARTEX AI, công cụ kiểm thử xâm nhập tự động mã nguồn mở dựa trên mô hình ngôn ngữ lớn. Tuy nhiên, ngân hàng và cơ quan chức năng chưa xác nhận công cụ này được sử dụng.
The Hack Academy cũng lưu ý chưa có nhật ký hay kết luận pháp y cho thấy ARTEX thực sự chạy trong vụ xâm nhập.
Ông Mun Chong Hyun, giám đốc tại hãng bảo mật Genians, cảnh báo mã nguồn AI "đang được chia sẻ bừa bãi và bị dùng cho các nỗ lực tấn công".
Nhà chức trách Hàn Quốc cho biết cần xác minh thêm để kết luận các vụ có do cùng một nhóm thực hiện hay không. Cảnh sát đã mở điều tra sơ bộ và không loại trừ khả năng có thêm thiệt hại ngoài các vụ đã được báo cáo.